SCS評価制度への備えは、まず自社の「現在地」を知ることから。
SCS評価制度
簡易アセスメントサービス
SCS評価制度の要求事項やNIST CSFの考え方を踏まえ、
専門家が現在のセキュリティ対策・運用状況を診断。
約1か月で、対応状況と課題を整理し、次に取り組むべき対策を明確にします。
専門家が現在のセキュリティ対策・運用状況を診断。
約1か月で、対応状況と課題を整理し、次に取り組むべき対策を明確にします。
SERVICE
SCS評価制度やNIST Cybersecurity Framework(NIST CSF)の考え方を踏まえ、
自社のセキュリティ対策や運用状況を専門家が客観的に診断するサービスです。
製品の導入状況だけでなく、体制・ルール・技術対策・日々の運用まで幅広く確認し、
自社の現在地と今後取り組むべき課題を可視化します。
お客様側の負担を抑えながら、短期間で自社のセキュリティ現在地を把握できます。
特定製品の導入を前提とせず、現在の環境を踏まえて必要な対策と優先順位を整理します。
診断結果に加え、経営層や取引先への説明にも活用できる評価レポートを標準でご提供します。
アイエスエフネットでは、独自のWeb診断ツール
「ISF NET Cyber Assessment Platform(ICAP)」を活用してアセスメントを実施します。
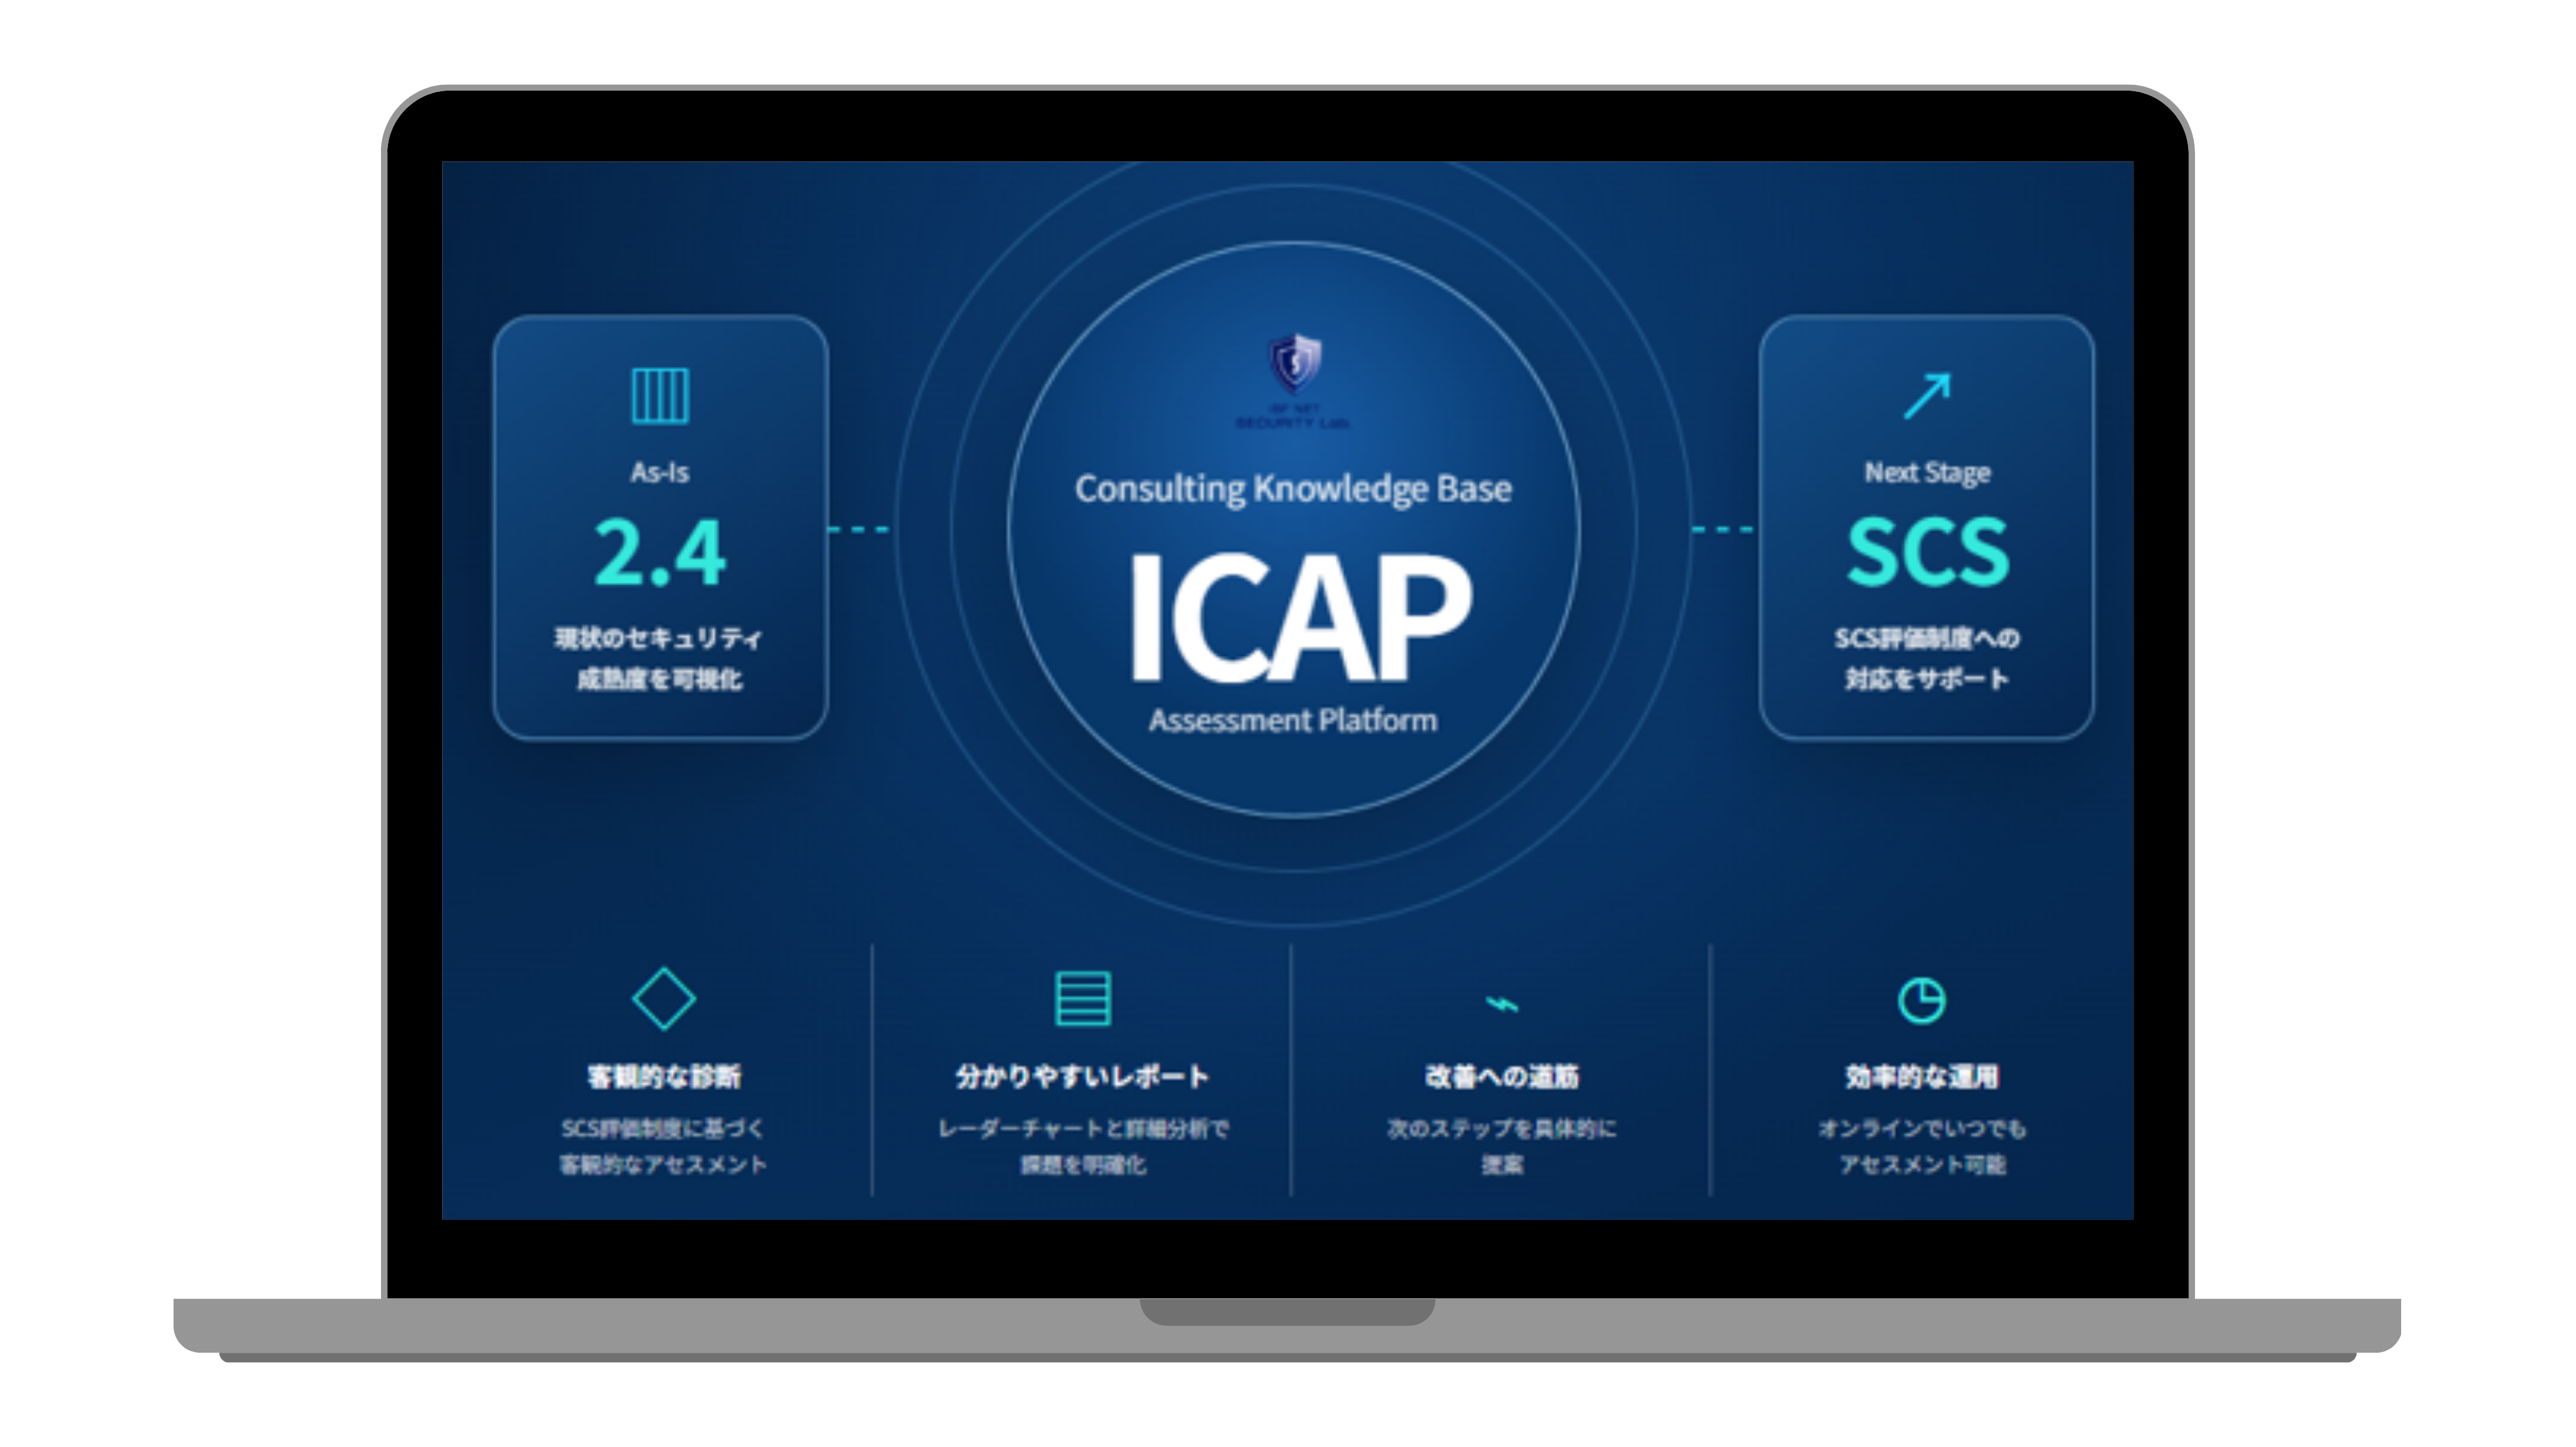
※ICAPは、お客様に直接ご提供・操作いただくものではなく、当社コンサルタントが診断・分析に使用するツールです。
※NIST CSF 2.0およびSCS評価制度の要件を踏まえて設計しており、基準の更新に応じて仕様を見直しています。
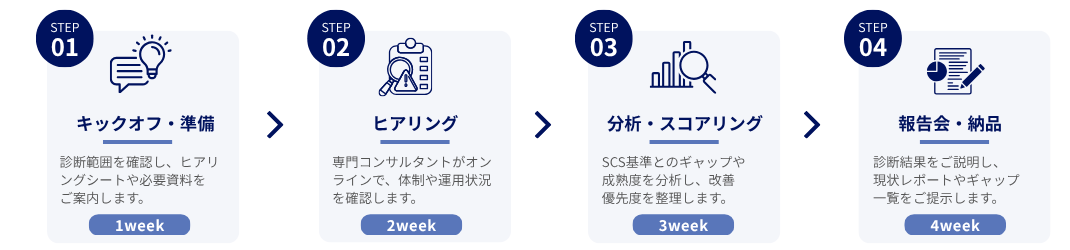
現在のセキュリティ対策・運用状況を整理し、自社の現状を把握します。
対応できている項目と、不足している項目を整理します。

重要度や実現性を踏まえ、優先して取り組むべき項目を整理します。

診断結果をまとめ、社内説明にも活用できるレポートをご提供します。
REASON
セキュリティの専門知見と、実装・運用まで支える体制で、課題の整理から改善までを支援します。
POINT | 01 |
防衛産業RMF案件や大手製造業のセキュリティ体制構築など、NISTフレームワークを活用した実績と知見をアセスメントに反映します。
POINT | 02 |
特定製品の導入を前提とせず、企業規模や事業特性、既存環境を踏まえて、必要な対策と優先順位を整理します。
POINT | 03 |
診断・計画にとどまらず、人材支援やパートナー企業との連携により、実装から運用定着まで一貫して支援します。
NEXT STEP
診断結果に応じて、既存環境やご予算に合わせた改善・実装プランをご提案します。
CASE 01 |
既存または新たに導入するクラウド基盤を活用し、セキュリティ機能を統合します。
クラウド活用を進めたい、運用管理をできるだけ一本化したい企業
ID管理、EDR、メール保護、端末管理などを連携し、運用負荷の軽減につなげます。
パラメータ設計、初期構築、ポリシー整備などを支援します。
CASE 02 |
既存のマルチベンダー環境やオンプレミス資産を活かしながら、不足する体制・運用を強化します。
既存のセキュリティ投資を活かしつつ、自社に合った対策を進めたい企業
規程・体制・ログ管理など、既存環境に合わせた改善を進められます。
NIST CSFを踏まえた伴走支援や、SIerとの連携による実装を支援します。
FLOW
OVERVIEW
サプライチェーンを構成する企業のセキュリティ対策状況を、共通の基準で評価・可視化する制度です。
発注企業と取引先で求めるセキュリティ水準を共有しやすくすることで、サプライチェーン全体のセキュリティ対策水準の向上を目指します。
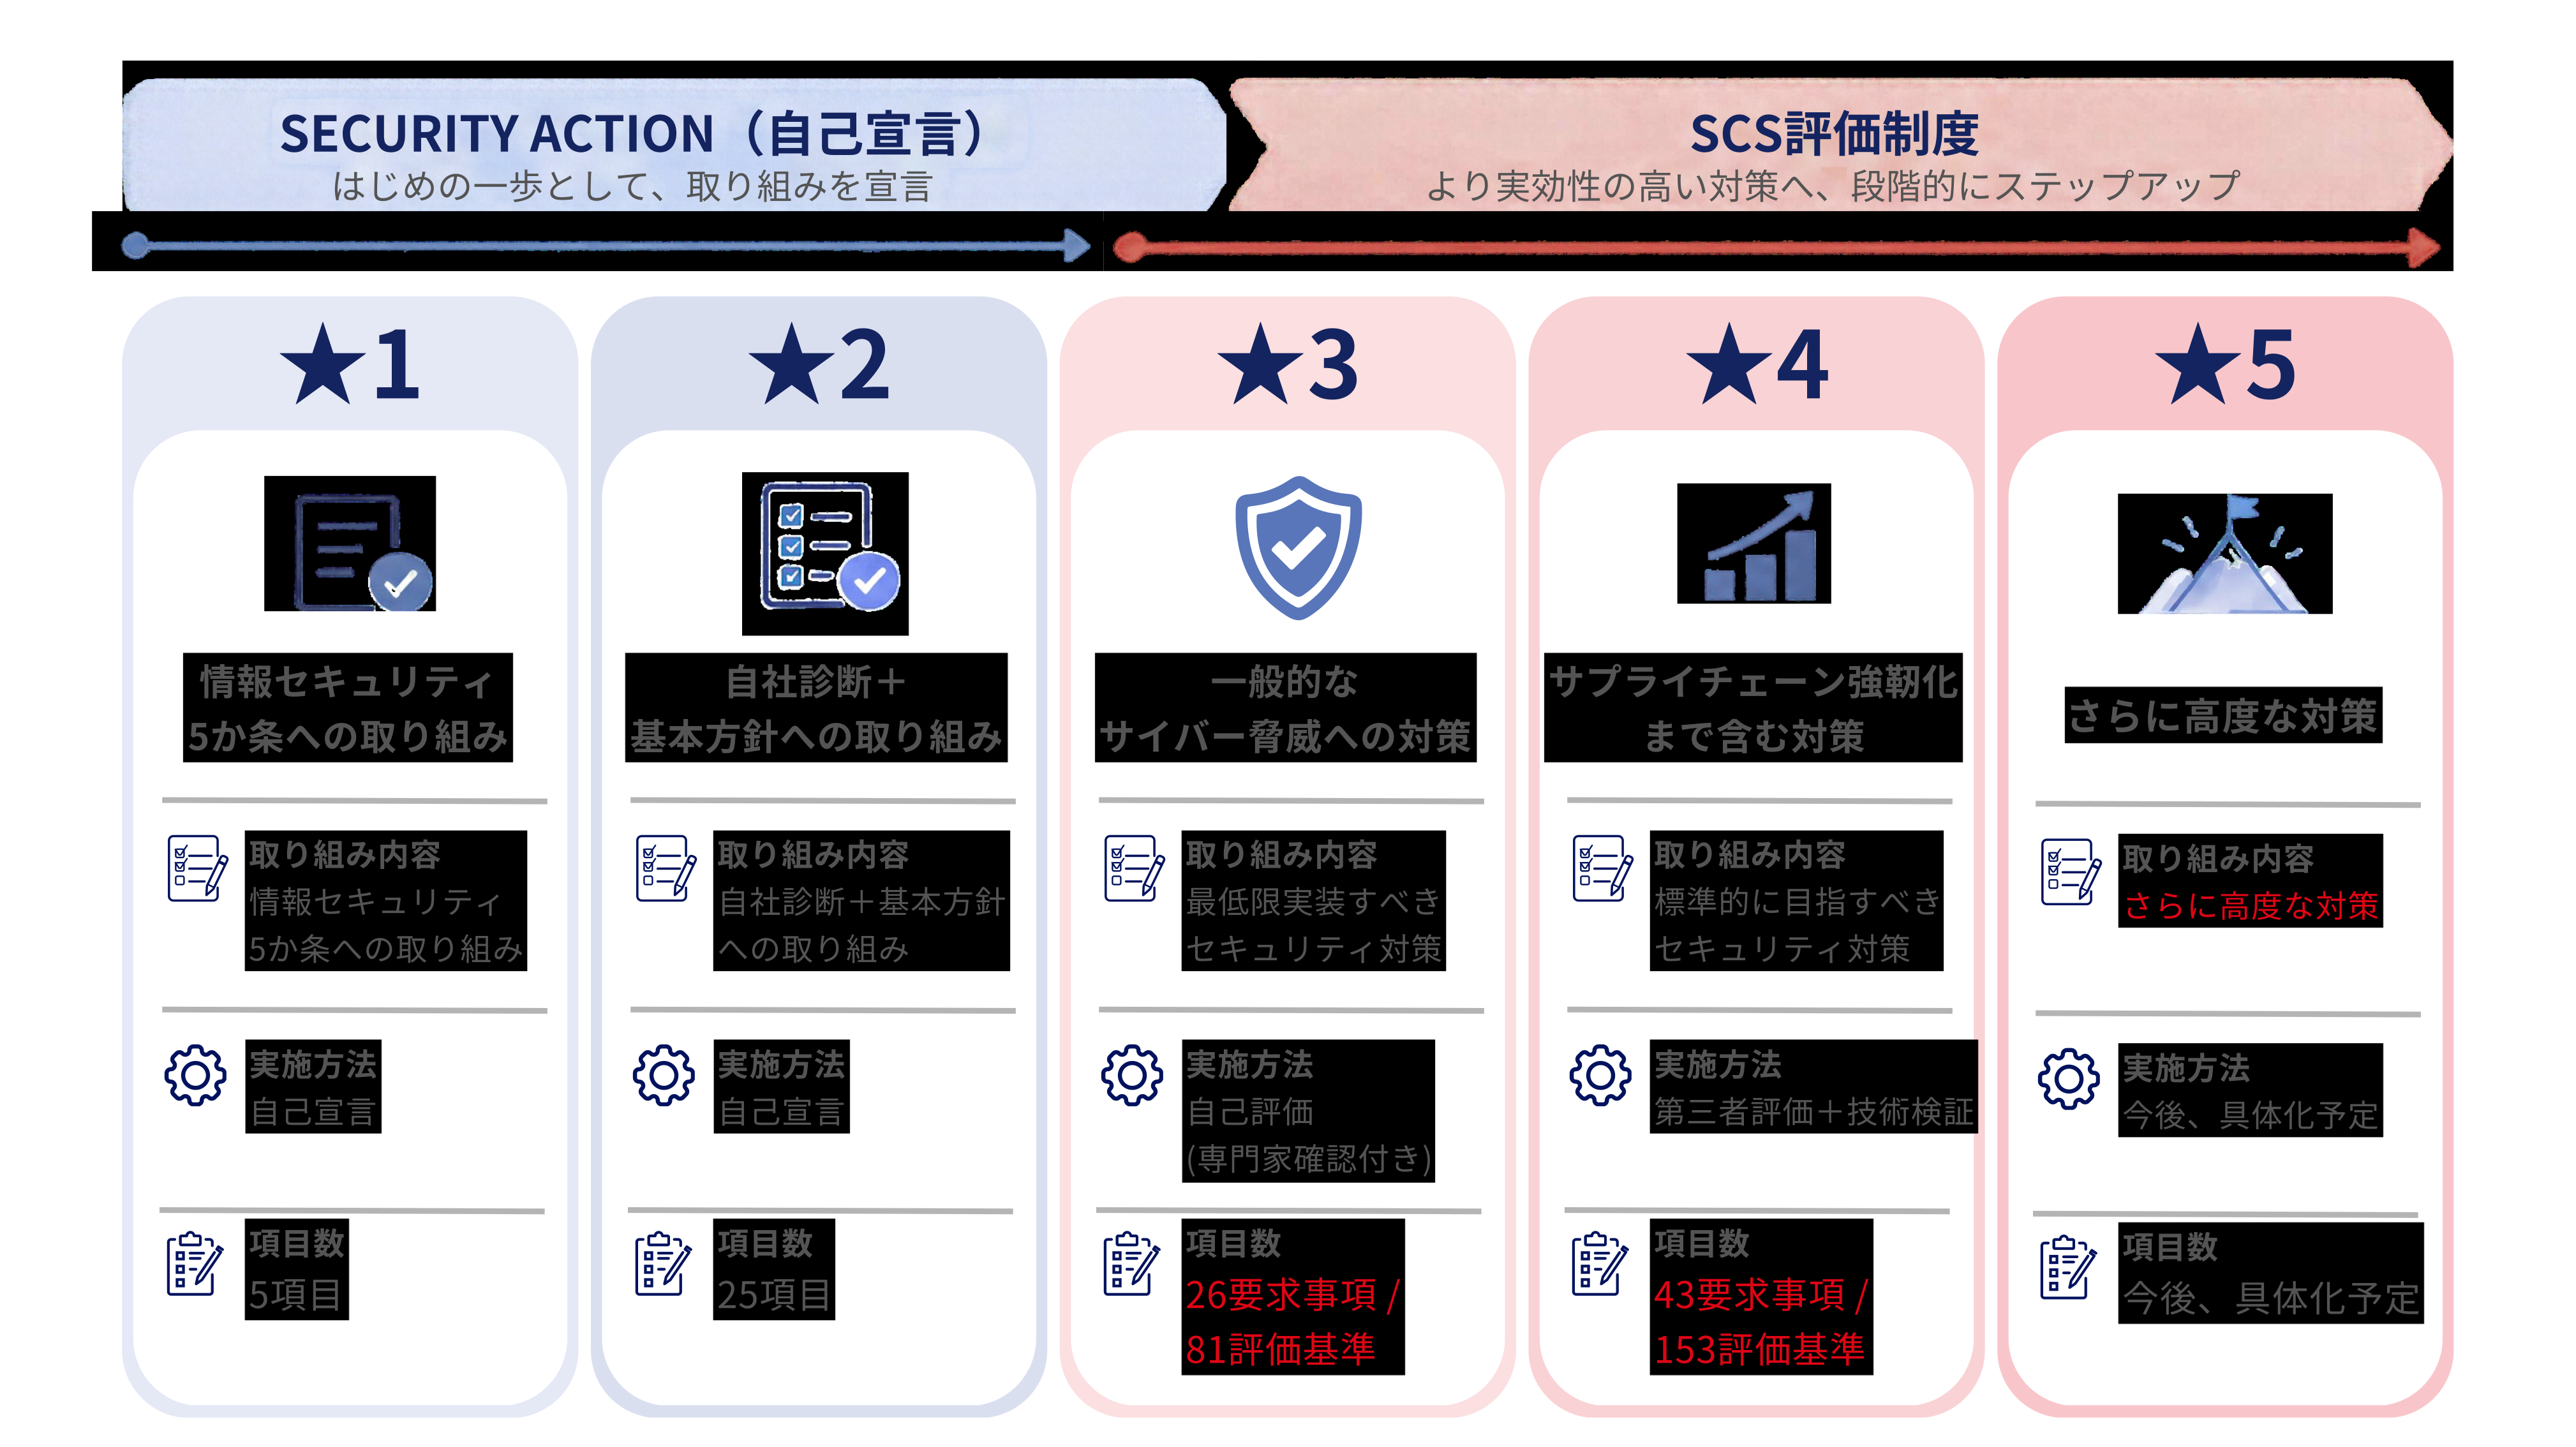
※★1・★2はSCS評価制度ではなく、IPAの既存制度「SECURITY ACTION」です。
※★3・★4は2027年3月頃の運用開始を予定しています。★5は現在検討中で、要求事項・評価基準・評価スキーム・開始時期は未定です。
FAQ
Q.
A.
はい。制度の要求事項や考え方を踏まえて、専門コンサルタントがヒアリングを行います。事前に制度内容を詳しく把握いただく必要はありません。
Q.
A.
必ずしも★3取得を前提としたサービスではありません。SCS評価制度を見据えて、自社の現在地や不足項目、改善の優先順位を整理することを目的としています。
Q.
A.
体制、ルール、技術対策、日々の運用状況などを確認します。製品の導入有無だけでなく、組織として適切に運用できているかという観点でも評価します。
Q.
A.
専門コンサルタントがヒアリングや確認資料をもとに、独自のWeb診断ツール「ICAP」を活用して評価・分析を行います。
Q.
A.
標準期間は約1か月です。費用は、評価対象範囲や企業規模、システム環境などに応じて個別にお見積りします。
Q.
A.
はい。クラウド環境の設計・構築、セキュリティ対策の導入、規程・運用整備、人材支援など、診断結果に応じた改善支援も可能です。
何から始めればよいかわからない段階でもご相談いただけます。お気軽にお問い合わせください。