Copilot導入で社内情報が漏洩する?知っておくべきセキュリティリスクとアクセス権限の整え方
「Copilotを導入すると、給与情報や経営会議の資料が全社員に見えてしまうのでは?」
「入力した機密情報がAIの学習に使われ、外部に漏洩しないか心配」
Microsoft Copilotの導入を検討する際、こうしたセキュリティや情報漏洩への不安を持つ情報システム担当者や管理職の方も多いのではないでしょうか。
Microsoft Copilotでは、Microsoft 365に保存されたメール、チャット、会議、ファイルなどの情報を、ユーザーに付与されたアクセス権限の範囲内で活用できます。また、Microsoftは、Copilotのプロンプトや応答、Microsoft Graph経由でアクセスした組織データを、基盤となるAIモデルの学習には使用しないと説明しています。*1
一方で注意したいのが、SharePointやOneDriveなどで、すでに必要以上に広いアクセス権限が設定されている場合です。
Copilotは既存の権限を変更するわけではありません。しかし、これまで人が見つけにくかった情報も検索・整理しやすくなるため、もともと存在していた「過剰共有(オーバーシェアリング)」の問題が表面化しやすくなります。Microsoftも、CopilotやAIエージェントを安全に利用するための対策として、過剰共有されたデータの特定やアクセス権限の見直しを案内しています。*2
さらに2026年現在、Copilotはチャットによる回答だけでなく、複数の作業を実行する「Copilot Cowork」や、バックグラウンドで継続的に動作する「Autopilot」など、よりエージェント型の機能へと広がっています。*3 *4
AIが扱える業務や情報の範囲が広がるほど、Microsoft 365側のアクセス権限やデータガバナンスを整えておくことが重要になります。
本記事では、Microsoft Copilotのセキュリティの基本的な考え方から、企業が注意したい「過剰共有」のリスク、導入前に確認しておきたい4つの対策まで、初心者にもわかりやすく解説します。
■アイエスエフネットは、Microsoft 365の導入から移行・セキュリティ・運用までワンストップでご支援!
>Microsoft 365導入支援についてはこちら
目次[非表示]
Copilotのセキュリティは「Microsoftが守る範囲」と「企業が整える範囲」で考える
Microsoft Copilotのセキュリティを考えるうえでは、「Microsoft側で提供されるセキュリティ・データ保護」と、「企業側で管理するアクセス権限や情報管理」を分けて理解することが重要です。
Microsoft側では、Microsoft 365のサービス境界や既存のセキュリティ・プライバシー・コンプライアンスの仕組みを利用してCopilotのデータを保護しています。*1
一方、SharePointやOneDriveで「誰にどのファイルを見せるのか」といったアクセス権限そのものは、企業側で適切に設定する必要があります。
Microsoft側で提供される主な保護には、次のようなものがあります。
・プロンプトや応答などをMicrosoft 365のサービス境界内で処理する
・プロンプト・応答・Microsoft Graph経由の組織データを基盤モデルの学習に使用しない
・Microsoft 365の既存のアクセス制御を尊重する
・Microsoft Purviewなどのセキュリティ・コンプライアンス機能と連携する
一方、企業側では次のような項目を確認・管理する必要があります。
・SharePoint・OneDriveなどのアクセス権限
・共有リンクや全社共有設定
・Microsoft Entra IDなどによるID・アクセス管理
・秘密度ラベルによる情報分類
・DLPによる機密情報の利用制御
・監査ログや定期的な権限棚卸し
つまり、Copilotを安全に利用するには、Copilot自体のセキュリティだけを見るのではなく、その土台となるMicrosoft 365環境を整えることが重要です。
プロンプトや社内データはAIの学習に使われる?
企業利用でよくある疑問の一つが、
「Copilotに入力した情報がAIモデルの学習に使われるのではないか」
という点です。
Microsoftは、Microsoft Copilotのプロンプトや応答、Microsoft Graph経由でアクセスした組織データを、基盤モデルのトレーニングには使用しないと説明しています。*1
また、エンタープライズデータ保護が適用されるCopilot Chatについても、プロンプトや応答は基盤モデルの学習には使用されません。*5
そのため、
「Copilotに入力した社内情報が、そのまま基盤モデルの学習データとして利用される」
という仕組みではありません。
ただし、だからといって機密情報を無制限に入力してよいという意味ではありません。
企業として、どの情報を生成AIで扱ってよいのか、社内ルールや情報分類をあわせて整備することが重要です。
Copilotはアクセス権限のない情報を勝手に表示する?
Microsoft Copilotは、ユーザーがアクセスできるMicrosoft 365内の情報をもとに回答を生成します。
Microsoftは、Copilotが組織データを表示する際、そのユーザーが少なくとも閲覧権限を持つデータのみを利用すると説明しています。*1
そのため、Copilotを導入したこと自体によって、
「これまでアクセスできなかった役員専用ファイルへの権限が突然付与される」
わけではありません。
しかし、ここで重要になるのが、次章で説明する「過剰共有」です。
*1 出典:Microsoft Learn「Data, Privacy, and Security for Microsoft Copilot」
https://learn.microsoft.com/en-us/deployoffice/privacy/microsoft-365-copilot
*5 出典:Microsoft Learn「Frequently asked questions about Microsoft Copilot Chat」
https://learn.microsoft.com/copilot/faq
企業が注意したい「過剰共有(オーバーシェアリング)」とは?
「Copilotは既存のアクセス権限を守るのであれば安心なのでは?」
と思う方もいるでしょう。
しかし、企業が特に注意したいのが、Microsoft 365内ですでに必要以上に広い権限が与えられている状態です。
これを「過剰共有(オーバーシェアリング)」と呼びます。
Microsoftも、CopilotやAIエージェントのセキュリティ対策として、SharePointなどに存在する過剰共有データを特定し、組織全体に付与された不要なアクセス権を削除することを推奨しています。*2
たとえば、社内に次のような状態が残っていないでしょうか。
・過去のプロジェクトで広い共有範囲のまま残っているファイル
・部署異動後も旧部署のフォルダを閲覧できる社員
・必要以上に多くの社員がアクセスできる人事・評価関連資料
・所有者が不明なまま残っている古いSharePointサイト
・利用目的が終わったにもかかわらず共有設定が残っている資料
従来は、こうしたファイルが存在していても、保存場所を知らなければ見つけにくいことがありました。
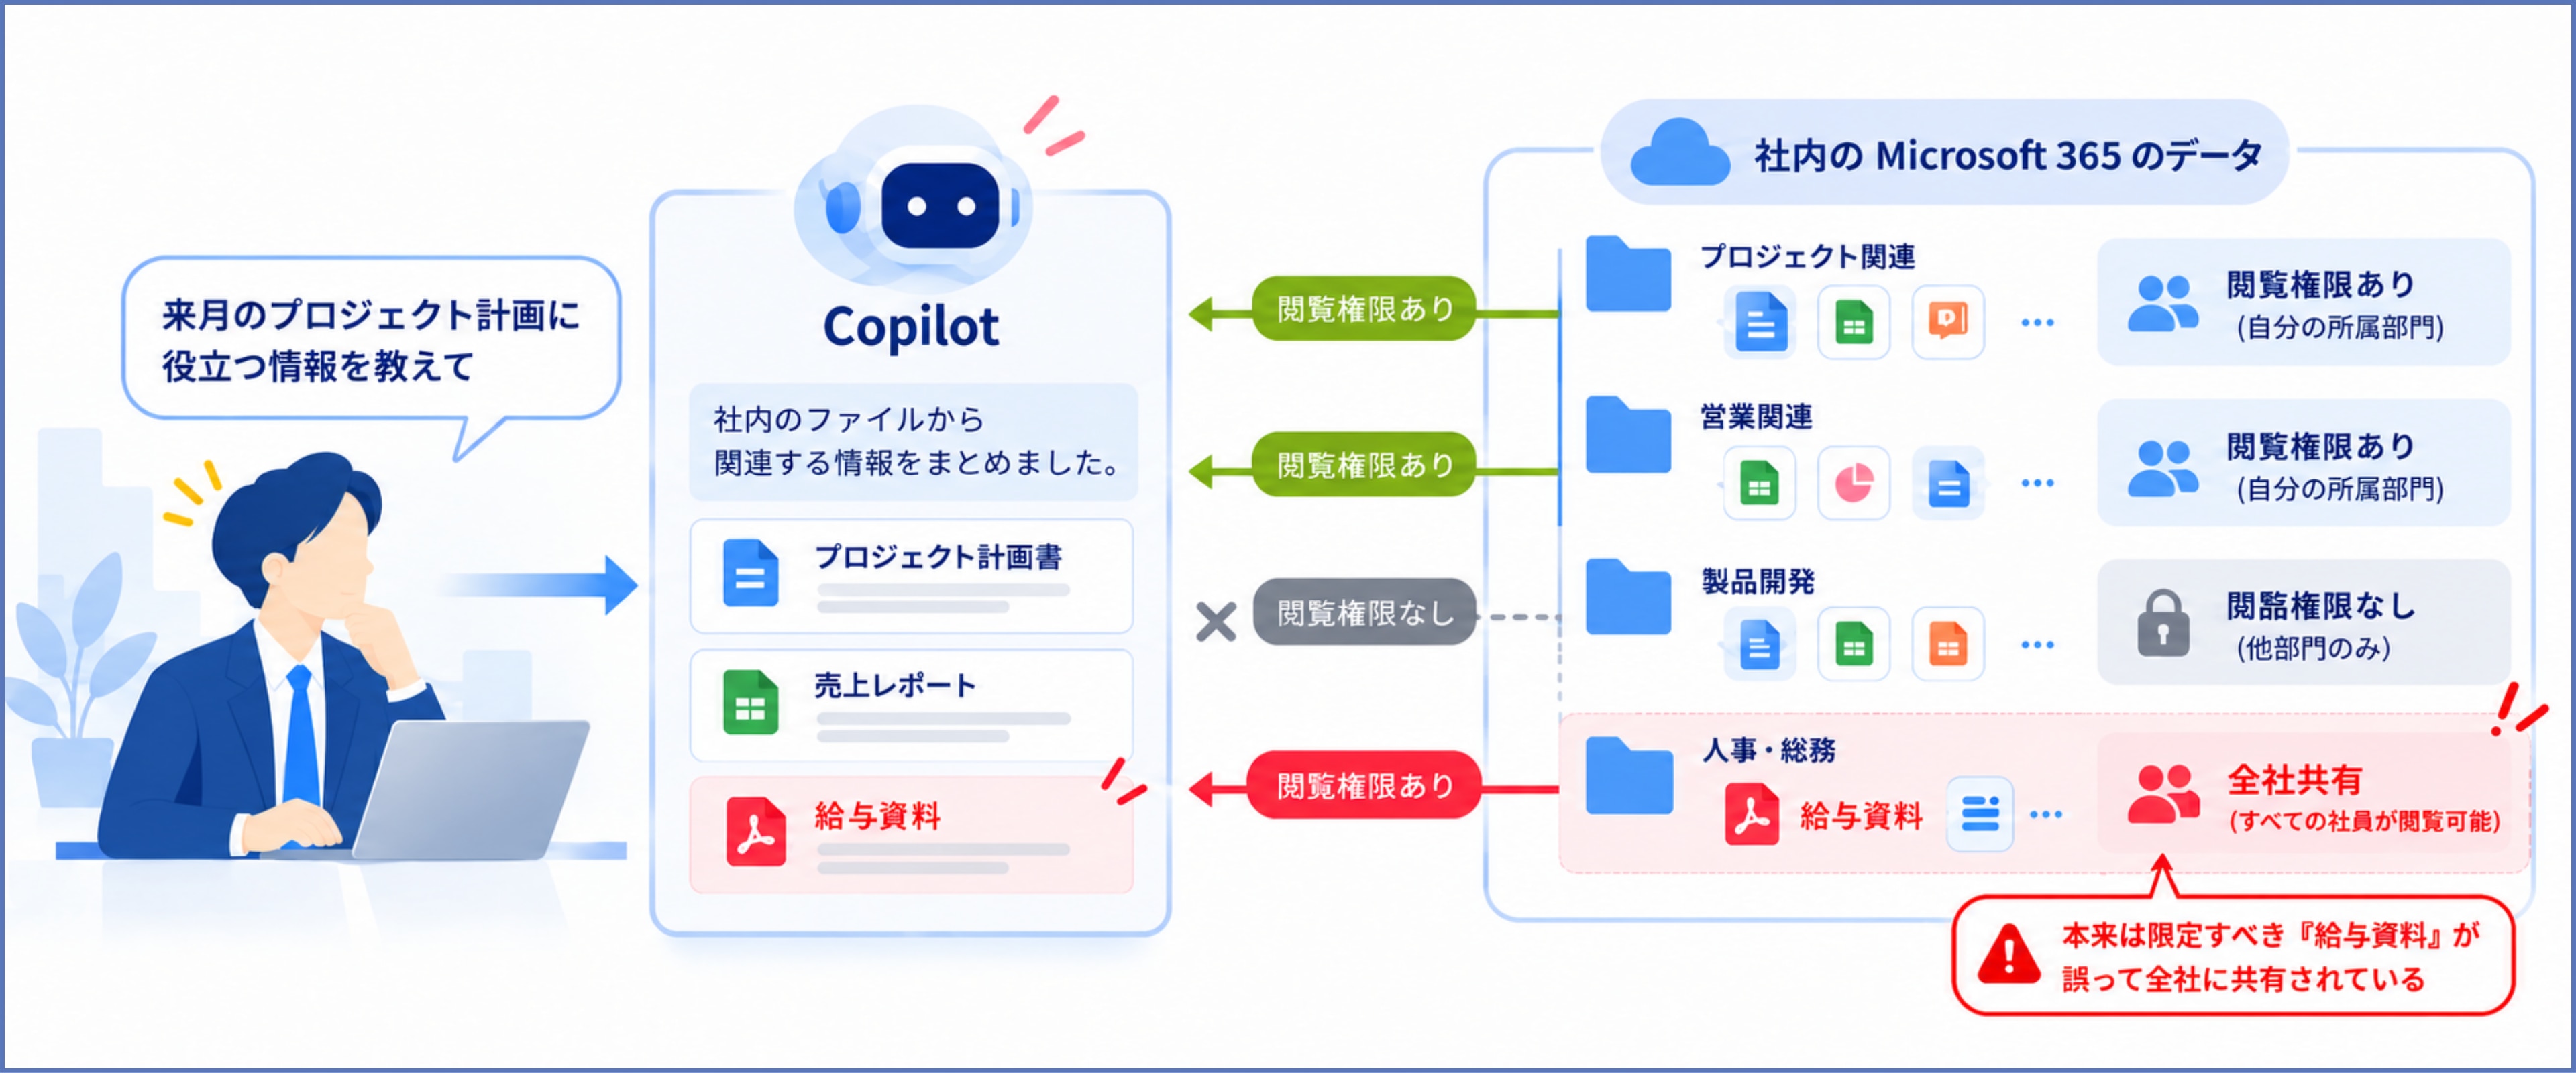
しかしCopilotを利用すると、アクセス可能な多くの情報から関連する内容を検索・整理できるため、既存の過剰共有設定によるリスクが表面化しやすくなります。
たとえば、本来は人事部門だけで管理したかった給与関連ファイルが、設定ミスによって全社員が閲覧できる状態だったとします。
この場合、問題の本質はCopilotが新たに閲覧権限を与えたことではありません。
もともと必要以上に広い閲覧権限が設定されていたことが問題です。
Copilotによってその情報が見つけやすくなることで、既存の権限設定の不備が顕在化する可能性があります。
つまり、Copilot導入時に重要なのは、「AIが情報を漏らさないか」だけではなく、「AIが参照できる情報に対して、適切なアクセス権限が設定されているか」を確認することです。
*2 出典:Microsoft Learn「Copilot controls security and governance」
https://learn.microsoft.com/en-us/microsoft-365/copilot/copilot-controls/security-governance
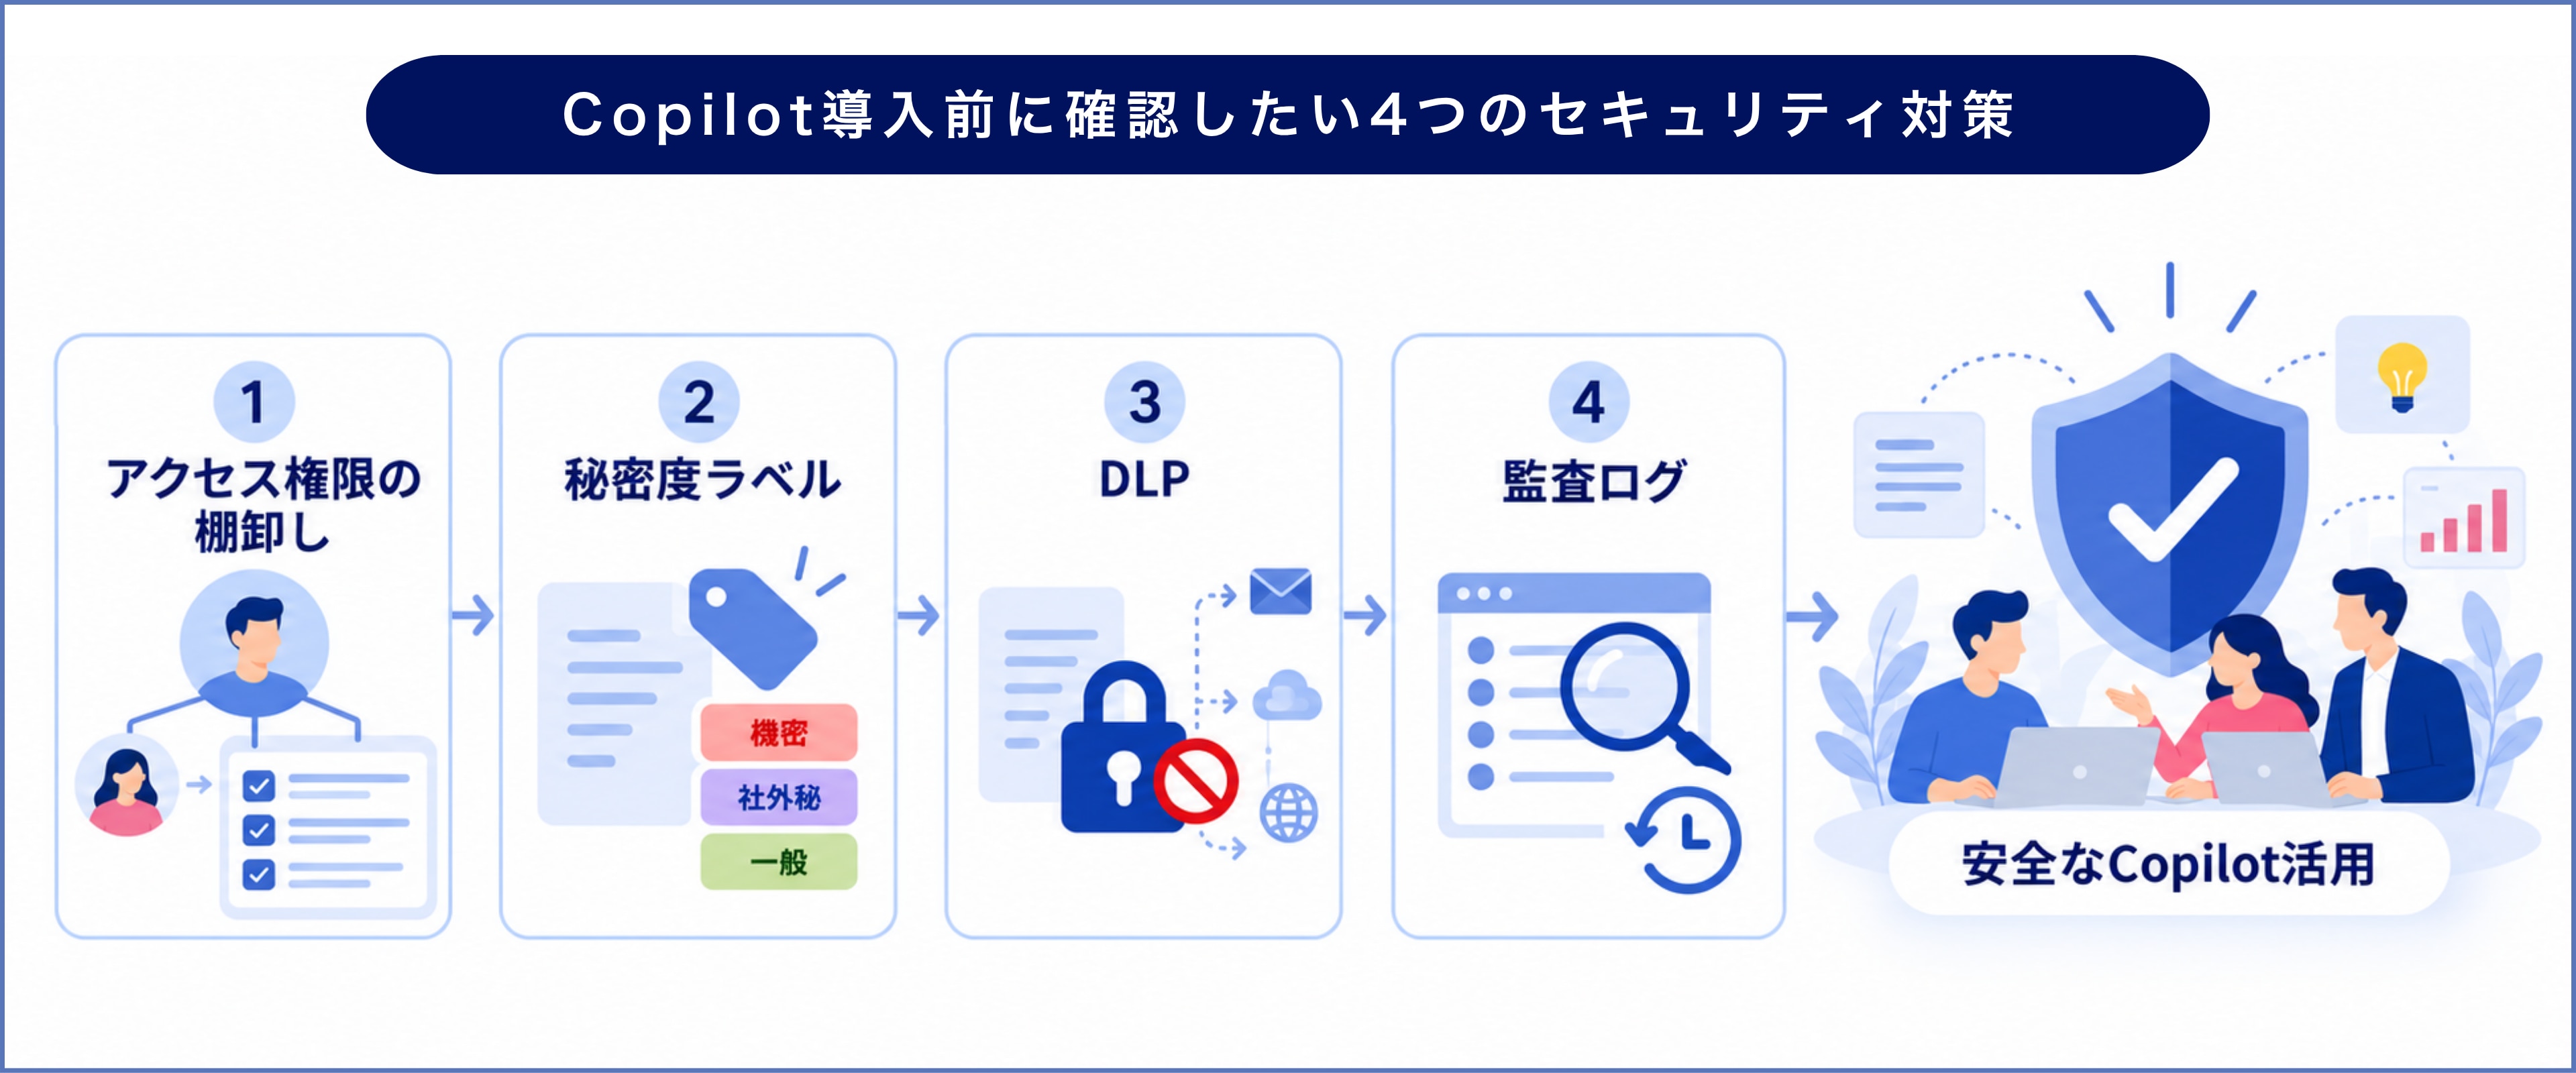
Copilot導入前に確認したい4つのセキュリティ対策
アクセス権限を棚卸しする
最初に確認したいのが、SharePointやOneDriveなどのアクセス権限です。
特に、
・組織全体への共有
・広範囲に公開された共有リンク
・不要になったユーザー・グループのアクセス権
・所有者不在のSharePointサイト
・長期間利用されていないサイトやファイル
などを確認します。
Microsoftも、Copilot導入に向けたデータガバナンス対策として、SharePoint Advanced ManagementやMicrosoft Purviewを活用した過剰共有データの特定・是正を案内しています。*2
基本となるのは、
「業務に必要な人だけが、必要な情報へアクセスできる状態にする」
という最小権限の考え方です。
Microsoft Purviewで秘密度ラベルを設定する
次に検討したいのが、Microsoft Purviewの「秘密度ラベル(Sensitivity Labels)」です。
たとえば、
・公開
・社内限定
・機密
・極秘
といった情報分類を行い、ファイルやメールの機密性を明確にします。
秘密度ラベルでは、ラベルに応じて暗号化やアクセス制御などを設定できます。*7
ただし、秘密度ラベルを付けるだけで、すべてのCopilot利用を自動的に禁止できるわけではありません。
Copilotによる処理そのものを制限したい場合には、次に説明するDLPなどと組み合わせて設計することが重要です。
*7 出典:Microsoft Learn「Learn about sensitivity labels」
https://learn.microsoft.com/en-us/purview/sensitivity-labels
DLPで機密情報の利用を制御する
DLP(Data Loss Prevention:データ損失防止)は、機密情報の不適切な利用や持ち出しを防ぐための仕組みです。
Microsoft Purviewでは、Microsoft 365 CopilotおよびCopilot Chatを対象としたDLPポリシーを設定できます。
たとえば、特定の秘密度ラベルが付いたファイルやメールをCopilotの処理対象から除外したり、特定の機密情報を含むプロンプトの処理を制限したりできます。*6
アクセス権限だけでは、
「閲覧は許可しているが、生成AIによる処理には利用させたくない」
という要件を実現しにくい場合があります。
そのため、
アクセス権限+秘密度ラベル+DLP
を組み合わせ、自社の情報管理ルールに合わせて設計することが重要です。
*6 出典:Microsoft Learn「Microsoft Purview DLP for Microsoft 365 Copilot and Copilot Chat」
https://learn.microsoft.com/en-us/purview/dlp-microsoft365-copilot-location-learn-about
監査ログを確認できる体制を整える
Copilotを導入した後に、
「誰がどのようにCopilotを利用しているのか」
を把握できることも重要です。
Microsoftは、Copilotの利用履歴やプロンプト・応答をMicrosoft Purviewの監査・コンプライアンス機能で利用できる仕組みを提供しています。Copilot Chatについても、エンタープライズデータ保護のもとでプロンプトと応答が記録され、監査やeDiscoveryなどに利用できます。*5
ログを取得するだけでなく、
・誰が確認するのか
・どのような利用を問題と判断するのか
・インシデント発生時にどう調査するのか
・どのくらいの期間ログを保持するのか
まで決めておくと、導入後の運用につなげやすくなります。
Cowork・Autopilotなど「AIエージェント時代」はガバナンスがさらに重要になる
2026年現在、Microsoft Copilotは単なる質問応答型AIから、実際の作業を支援・実行する方向へと広がっています。
Microsoft 365 Copilot Coworkは2026年6月に一般提供され、複数ステップのタスクを処理する機能などが提供されています。*3
さらにMicrosoftは2026年9月、「Autopilot」を、ユーザーが毎回指示しなくても継続的に動作するエージェントとして発表しています。*4
こうしたAIエージェントが利用できるようになると、
「何を参照できるか」
だけでなく、
「どのような操作を実行できるか」
という観点も重要になります。
そのため今後は、
・ユーザーのアクセス権限
・AIエージェントが利用するデータ
・エージェントに許可する操作
・情報分類
・DLP
・監査
・エージェントの共有・管理
まで含めたガバナンスを考える必要があります。
Copilot Studioによる「自社専用AIエージェント」にもつながる
企業の生成AI活用は、既製のCopilotを利用するだけではありません。
Copilot Studioなどを使えば、社内FAQ、問い合わせ対応、情報検索、業務フローなど、特定の用途に合わせたAIエージェントを構築することもできます。
こうしたエージェントで社内データを安全に利用するためにも、アクセス権限や情報分類をあらかじめ整理しておくことが重要です。
Copilotを導入する際のセキュリティ対策は、現在のCopilotの利用に限られるものではありません。
将来的にAIエージェントを業務へ広げていくためのデータガバナンス基盤を整える取り組みとして考えるとよいでしょう。
*3 出典:Microsoft Learn「Copilot Cowork の新機能」
https://learn.microsoft.com/ja-jp/microsoft-365/copilot/cowork/whats-new
*4 出典:Microsoft「Introducing the new Copilot with Home, Code and Autopilot」
https://blogs.microsoft.com/blog/2026/09/25/introducing-the-new-copilot-with-home-code-and-autopilot/
まとめ|Copilot導入前に「Microsoft 365側の権限」を確認しよう
Microsoft Copilotには、Microsoft 365の既存のセキュリティやアクセス制御を尊重する仕組みが備わっています。
また、プロンプトや応答、Microsoft Graphを通じてアクセスした組織データは、基盤モデルの学習には使用されません。*1
一方で、Copilotを導入したからといって、Microsoft 365内の既存のアクセス権限が自動的に整理されるわけではありません。
そのため、Copilot導入前には、
・SharePoint・OneDriveのアクセス権限を棚卸しする
・秘密度ラベルで情報を分類・保護する
・DLPでCopilotによる機密情報の処理を制御する
・監査ログを確認できる体制を整える
といった対策を検討することが重要です。
特に覚えておきたいのは、
「Copilotそのものが新たにアクセス権限を広げるわけではなく、既存の権限設定や情報管理の課題が、AIによって表面化しやすくなる」
という点です。
CopilotやAIエージェントを安全に活用するためにも、まずはMicrosoft 365内のデータとアクセス権限を整理するところから始めましょう。
Microsoft 365・Copilotの導入やセキュリティ対策にお悩みならアイエスエフネットへ
Microsoft Copilotを安全に活用するためには、Copilotの設定だけでなく、その土台となるMicrosoft 365環境を適切に整えることが重要です。
「SharePointやOneDriveのアクセス権限を見直したい」
「Microsoft Purviewを活用した情報保護を検討したい」
「Copilotを導入する前にMicrosoft 365環境を整理したい」
「将来的なAIエージェント活用も見据えて環境を整えたい」
といった課題を抱えている企業もあるでしょう。
アイエスエフネットでは、Microsoft 365の導入・移行、設計・構築、セキュリティ、ユーザートレーニング、導入後の運用・ヘルプデスクなどを支援しています。
Copilotをはじめとした生成AI活用を見据え、Microsoft 365環境の見直しや運用体制の整備を進めたい場合は、アイエスエフネットへご相談ください。
■アイエスエフネットは、Microsoft 365の導入から移行・セキュリティ・運用までワンストップでご支援!
>Microsoft 365導入支援についてはこちら
※この記事は、2026年9月時点のMicrosoftの公開情報をもとに作成しています。利用できる機能やセキュリティ・コンプライアンス機能は、Microsoft 365の契約プラン、ライセンス、管理者の設定、機能の展開状況などによって異なる場合があります。